QR Generator
Tool full-stack simplu pentru distribuția aplicațiilor printr-un singur QR: definește linkurile iOS/Android, generează un QR către o adresă stabilă și redirecționează utilizatorul mobil către store-ul potrivit.
Stack principal
Provocarea
Provocarea a fost oferirea unui singur QR reutilizabil pentru o aplicație care poate exista pe două ecosisteme mobile, fără a codifica direct în QR un link App Store sau Google Play care ar funcționa doar pentru o parte dintre utilizatori. Adresa intermediară trebuia să rămână stabilă, iar destinațiile să poată fi schimbate ulterior.
Soluția
Soluția folosește un endpoint stabil per aplicație, un QR generat dinamic către acel endpoint și o rutare simplă după User-Agent. Configurația iOS/Android este administrată printr-un formular web și persistată în JSON, iar pagina desktop oferă preview și download PNG. Arhitectura este intenționat mică — Express, JavaScript vanilla și qrcode — însă versiunea analizată necesită hardening înainte de utilizare publică largă, în special autentificare server-side, validare și stocarea sigură a parolelor.
Complexitate notabilă
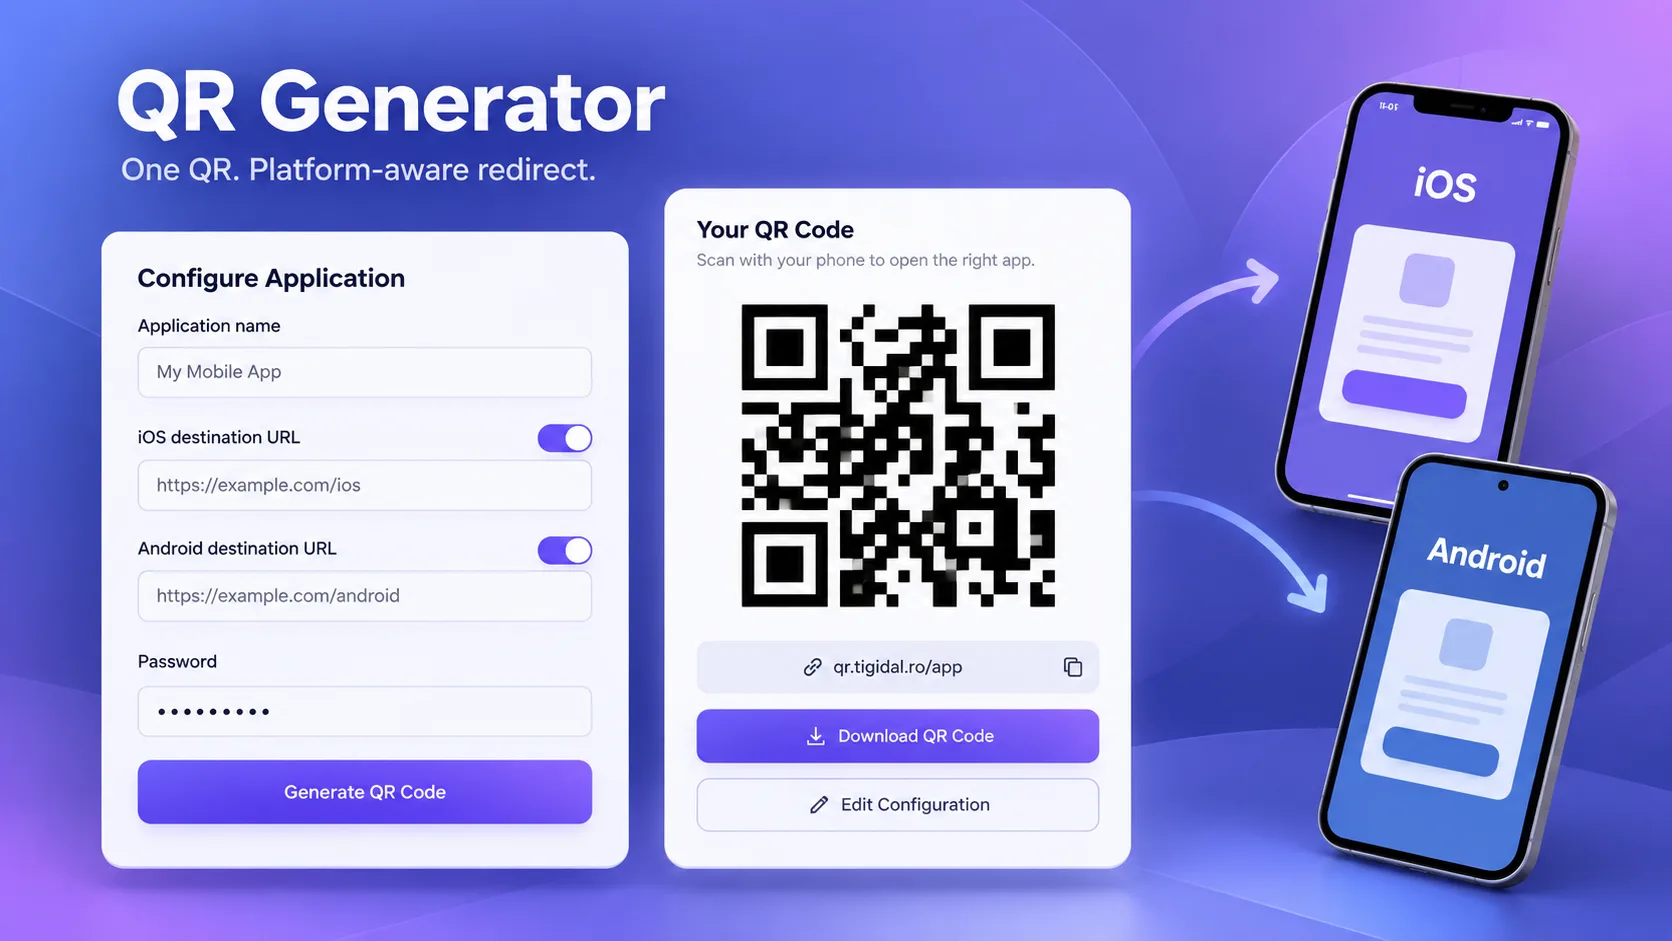
QR Generator este un proiect personal construit pentru un caz concret de distribuție a aplicațiilor: în loc ca materialele tipărite sau mesajele să conțină QR-uri diferite pentru iOS și Android, fiecare aplicație primește o singură adresă stabilă de forma qr.tigidal.ro/<nume-aplicație>. QR-ul codifică această adresă, iar serverul decide destinația finală în funcție de User-Agent.
Suprafața de administrare este o pagină HTML/CSS/JavaScript fără framework. Formularul permite introducerea numelui aplicației, activarea separată a linkului App Store și Google Play și setarea unei parole pentru editare. Câmpurile de URL sunt activate sau dezactivate din UI în funcție de checkbox-uri, iar submit-ul trimite datele prin Fetch API către endpointul POST /api/apps.
Backend-ul este un server Express care servește fișierele statice și persistă configurația aplicațiilor într-un fișier apps.json. Pentru fiecare intrare sunt păstrate linkurile disponibile și parola. Nu există ORM sau bază de date; fișierul este citit și rescris sincron la creare și actualizare, o alegere suficientă pentru un prototip cu volum redus, dar vulnerabilă la blocarea event loop-ului și la lost updates în acces concurent.
Endpointul GET /api/qr/:appName generează server-side un QR prin pachetul qrcode. Codul setează explicit lățimea la 512 px și margin la 2 și returnează imaginea ca data URL, ceea ce permite afișarea imediată în browser și descărcarea ca PNG din pagina aplicației. Error correction level, culorile, logo-ul și stilizarea modulelor nu sunt configurate explicit în cod, iar repository-ul nu conține teste automate de scanabilitate.
Ruta publică /:appName încarcă mapping-ul aplicației și inspectează User-Agent-ul. Pentru iPhone/iPad încearcă linkul iOS, pentru Android linkul Android, iar dacă destinația relevantă există răspunde cu redirect HTTP. Dacă platforma nu are un link configurat, afișează un mesaj explicit; pentru desktop afișează o pagină dedicată cu QR-ul și buton de download.
Pagina desktop include și editarea configurației. Implementarea actuală verifică parola numai în browser: descarcă întregul obiect prin GET /api/apps și compară parola local, după care PUT /api/apps/:name actualizează datele fără o verificare server-side a parolei. În consecință, mecanismul este doar o barieră de UI, nu autentificare reală. Mai mult, endpointul GET /api/apps expune parolele în clar, iar apps.json din snapshot conține o parolă demonstrativă în clar. Acestea sunt principalele probleme de securitate ale versiunii analizate.
Validarea backend este minimă: serverul acceptă name, linkurile și parola fără schemă de validare, nu restricționează domeniile de redirect și nu verifică unicitatea înainte de overwrite. UI-ul folosește input type=url și required pentru anumite câmpuri, dar aceasta este validare de browser, nu o garanție la nivel API. Numele aplicației este interpolat direct în HTML și JavaScript pe pagina dinamică, deci înainte de expunere publică ar trebui adăugate escaping contextual și validare strictă pentru slug.
Repository-ul conține un singur commit numit „Initial commit — portfolio backup”, care adaugă simultan sursele active, fișierul de date și o arhivă ZIP. Din acest motiv se poate demonstra starea actuală a produsului, dar nu o cronologie de dezvoltare, refactorizări sau bugfixuri. Nu există Docker, PM2 config, workflow-uri GitHub Actions, health checks ori scripturi de deploy în snapshot.
Rezultate cheie
- Un singur URL stabil per aplicație, folosit ca destinație pentru QR
- Redirecționare automată către linkul iOS pentru iPhone și iPad
- Redirecționare automată către linkul Android pentru dispozitive Android
- Fallback explicit atunci când aplicația nu are link configurat pentru platforma detectată
- Generare QR server-side la 512 px cu margin 2 prin biblioteca qrcode
- Afișarea QR-ului pe desktop și descărcarea lui ca PNG
- Formular web pentru configurarea separată a destinațiilor App Store și Google Play
- Persistență a mapping-urilor de aplicații într-un fișier JSON
- Actualizarea configurației existente prin endpoint PUT
- Interfață responsive fără framework frontend, cu layout adaptat sub 600 px
Proiecte asemănătoare
- Imobiliare ScraperTool Python pentru colectarea și normalizarea anunțurilor Storia, cu scraping paralel, deduplicare pe ID-ul anunțului, stocare relațională, API REST filtrabil și calcul de distanțe pietonale, auto și transport public.
- Time TrackerAplicație React + Express care centralizează date de time tracking importate, completează ore manuale, aplică reguli de raportare și generează filtre, grafice, rapoarte de ore și calcule de facturare pe grupuri de proiecte.
- PDF Auto-PrintUtilitar desktop Python care verifică periodic un endpoint, descarcă documente PDF, păstrează local istoricul și starea lor și le trimite automat sau manual către imprimante Windows prin SumatraPDF.
Vrei ceva similar?
Începe cu wizard-ul de estimare — răspunzi la câteva întrebări și primești un range de preț + timeline realist.